TUGAS PRAKTEK
Berikut beberapa konfigurasi dan instalasi Aplikasi Debian Server :
1. Remote Access
2. Web Server
3. Database Server
4. DNS Server
5. HTTP / HTTPS
6. NTP Server
7. Samba Server
8. Mail Server dan Webmail
9. DHCP Server
10. NAT dan Proxy Server
JAWABAN
1. remote access adalah kemampuan seseorang untuk dapat mengakses komputer dari jarak jauh karena telah terhubung ke dalam satu jaringan.
Remote access dapat dilakukan dengan menggunakan jaringan seperti local area network (LAN), wide area network (WAN), atau bahkan virtual private network (VPN).
Melalui jaringan-jaringan di atas, secara tidak langsung kamu dapat mengakses sistem dari jarak jauh.
Sistem ini tentu sangat berguna bagi karyawan yang bekerja di kantor cabang atau bahkan bekerja dari rumah.
Misalnya, saat ingin mengakses file atau sistem dari kantor pusat, ia tak perlu datang ke kantor tersebut.
Cukup membuka komputer dari jarak jauh dan menggunakan remote access, ia bisa mengakses komputer yang ada di kantor pusat.
Remote access otomatis akan meningkatkan produktivitas karyawan serta memudahkan mereka untuk berkolaborasi dengan karyawan lainnya dari jarak jauh.
Kelebihan
Seperti yang sudah disebutkan sebelumnya, remote access memegang peranan penting bagi perusahaan besar.
Salah satu keuntungan yang didapatkan dari remote access adalah kamu tidak perlu pergi ke kantor pusat jika ingin mengakses file dari komputer di sana.
Hal ini tentu membuat kerjamu semakin produktif serta efektif, karena tidak membuang-buang waktu dalam perjalanan.
Selain itu, remote access akan membantumu dalam keadaan darurat ketika sedang membutuhkan informasi dari kantor.
Sebagai contoh, kamu sedang dalam perjalanan ke kantor. Sayangnya, kamu terjebak macet di perjalanan dan harus mengakses file kantor saat itu juga.
Nah, dari mobil kamu bisa langsung mengaksesnya dengan remote access tanpa khawatir lagi.
Kelemahan
Meskipun menyimpan beragam keuntungan, ternyata ada beberapa kerugian yang kamu dapatkan dari remote access. Salah satunya adalah mengenai biaya.
Untuk menggunakannya, kamu harus rela mengeluarkan biaya yang mahal untuk keperluan kabel, hardware, atau keperluan-keperluan lainnya.
Nah, sebenarnya apa saja sih metode yang bisa digunakan untuk mengontrol remote access ini?
1. Koneksi langsung
Metode pertama yang dapat diterapkan remote access adalah metode sambungan atau koneksi langsung dari komputer ke LAN perusahaan.
Selain itu, kamu juga dapat menghubungkan saluran yang sama ke LAN rumah dan LAN perusahaan.
Dilansir dari Parallels, koneksi menggunakan LAN dapat memberikan kecepatan yang lebih tinggi, tetapi harus mengeluarkan dana yang banyak karena mahal.
Pasalnya, kamu harus membeli kabel dan hardware yang dibutuhkan untuk membuat sambungan.
Kekurangan lainnya dari LAN adalah rawan mengalami kerusakan pada kabel dan hardware dikarenakan faktor tertentu, seperti cuaca, pekerjaan konstruksi, dan juga ulah manusia lain.
2. VPN (virtual private network)
Seperti yang sudah disebutkan sebelumnya, salah satu jaringan yang dapat digunakan untuk mempraktikkan remote access adalah VPN.
Dibandingkan dengan LAN, VPN tampaknya metode yang cukup tepat untuk dipakai.
Pasalnya, VPN menggunakan internet untuk menghubungkan koneksi dengan pengguna, tanpa adanya kabel seperti LAN.
VPN dinilai merupakan salah satu opsi yang ideal untuk digunakan oleh perusahaan kecil.
Akan tetapi, kekurangan dari metode ini adalah kamu harus menginstal software baru untuk membuat sambungan.
3. Metode lain
Selain dua metode di atas, metode lainnya dari remote access adalah menggunakan integrated service digital network (ISDN), wide area network (WAN), modem kabel, atau digital subcriber line (DSL).
Sama seperti halnya kedua metode sebelumnya, metode-metode ini juga memiliki kekurangannya masing-masing.
Kekurangan dari ISDN adalah koneksinya sangat lambat. Bahkan, saat ini jarang orang-orang yang menggunakannya.
Lalu, apabila menggunakan WAN, kamu memerlukan software tambahan seperti atau client software.
2. Web server adalah sebuah software (perangkat lunak) yang memberikan layanan berupa data. Berfungsi untuk menerima permintaan HTTP atau HTTPS dari klien atau kita kenal dengan web browser (Chrome, Firefox). Selanjutnya ia akan mengirimkan respon atas permintaan tersebut kepada client dalam bentuk halaman web.
Gimana sudah mulai paham kan? Intinya web server adalah penyedia layanan buat klien, di mana klien meminta informasi dalam bentuk website.
Selain itu, kamu harus tahu bahwa web server menjadi salah satu kebutuhan user juga lho. Kenapa? Sebab web server memiliki kapasitas penyimpanan yang besar dan akses yang cepat. Sehingga dapat mencegah terjadinya kesalahan pada suatu website maupun aplikasi.
Fungsi Utama Dari Web Server
Seperti yang sudah dijelaskan di atas bahwa teknologi yang satu ini berfungsi menerima permintaan HTTP atau HTTPS dari klien atau kita kenal dengan web browser (Chrome, Firefox). Ia juga akan mengirimkan respon atas permintaan kepada client dalam bentuk halaman web yang umumnya HTML.
Jika berbicara secara detail, maka Web Server memiliki peran dalam memproses berbagai data yang diminta oleh klien (web browser). Kemudian ia memberikan hasil atau jawaban berupa dokumen, video, foto, atau beragam bentuk berkas lainnya.
Adapun kita pecah menjadi beberapa bagian fungsi dari web server:
- Membersihkan berbagai cache yang terdapat pada penyimpanan serta semua dokumen yang tidak terpakai lagi.
- Melakukan pemeriksaan terhadap sistem security yang berasal dari permintaan HTTP berdasarkan request klien atau web browser.
- Menyediakan data berdasarkan request atau permintaan yang masuk agar dapat menjamin keamanan sistem yang berjalan dengan lancar.
Jenis-jenis Web Server
Web Server Apache
Web server yang populer dan paling banyak digunakan kebanyakan orang, yaitu jenis Apache. Pada awalnya Apache didesain guna mendukung penuh sistem operasi UNIX. Selain cukup mudah dalam implementasinya, Apache juga memiliki beberapa program pendukung sehingga memberinkan layanan yang lengkap, seperti PHP, SSI dan kontrol akses. Berikut detailnya:
- PHP (Personal Home Page atau PHP Hypertext Processor)Program semacam CGI, berfungsi memproses teks yang bekerja di server. Apache sangat mendukung PHP dengan menempatkannya sebagai salah satu modulnya (mod_php). Hal tersebut membuat PHP bekerja lebih baik.
- SSI (Server Side Include)Perintah yang bisa disertakan dalam bekas HTML. Kemudian ia dapat diproses oleh web server ketika pengguna mengaksesnya.
- Access ControlKontrol Akses dapat dijalankan berdasarkan nama host atau nomor IP CGI (Common Gateway Interface). Lalu yang paling umum untuk digunakan adalah perl (Practical Extraction and Report Language), disupport oleh Apache dengan menempatkannya sebagai modul (mod_perl).
Apache sangat aman dan nyaman untuk digunakan karena memiliki beberapa keuntungan seperti proses instalasi yang mudah, freeware, dan sistem konfigurasi yang masih tergolong mudah. Selain itu ia juga mampu bekerja pada sistem operasi open atau closed source.
Web Server Nginx
Salah satu pesaing unggul Apache yaitu Nginx. Nginx dikenal mampu melayani segala macam permintaan, seperti request pada dengan tingkat kepadatan lalu lintas atau traffic yang sangat padat. Nginx memang lebih unggul dari segi kualitas, kecepatan, dan dalam hal performanya.
Nginx memiliki banyak kelebihan dalam hal fitur, di antaranya URL rewriting, virtual host, file serving, reverse proxying, access control, dan masih banyak lagi.
Web Server IIS
Web server IIS (Internet Information Services) adalah web server yang bekerja pada jenis protokol seperti DNS, TCP/IP, atau beragam software lainnya yang berguna untuk merangkai sebuah situs.
Web Server Lighttpd
Programmer asal Jerman telah menciptakan web server berbasis open source guna mendukung sistem Linux dan Unix. Bila dilihat dari segi keunggulan, web server yang satu ini memiliki beberapa keunggulan berdasarkan fitur tambahan yang tersedia. Seperti FastCGi, Output-Compression, FastCGi, dan URL Writing. Jika kamu menggunakan web server Lighttpd, kamu akan merasakan performa yang lebih cepat dan efektif.
3. Database Server adalah sebuah program komputer yang menyediakan layanan pengelolaan basis data dan melayani komputer atau program aplikasi basis data yang menggunakan model klien/server.
4. DNS server meminta informasi domain atau nama situs web yang akan dikunjungi. DNS server kemudian mencocokkan nama tersebut dengan angka berupa alamat IP. DNS lokal kemudian akan mencari alamat IP tersebut di cache lokal yang tersimpan dalam komputer.
Fungsi DNS
Nah setelah mengetahui pengertian apa itu DNS server, pertanyaan selanjutnya adalah apa sebenarnya fungsi dari DNS server sendiri?
Sejatinya, DNS server adalah sebuah database server yang berfungsi untuk menyimpan alamat-alamat IP yang digunakan oleh host-name.
Namun, ada juga fungsi lain dari DNS yang perlu Anda ketahui seperti:
- Mencari alamat host untuk memenuhi request dari klien.
- Meminta informasi IP address sebuah website berdasarkan dengan alamat domain
- Mendapatkan informasi URL sebuah website berdasarkan oleh IP address digunakan oleh klien.
- Menentukan server yang paling tepat untuk pengiriman email.
- Mengamankan aktivitas transfer data yang terjadi selama user mengakses suatu website.
- Menerjemahkan hostname ke IP address dan sebaliknya.
- Mencari data yang sesuai pada database server untuk ditampilkan pada browser klien.
Sebenarnya, semua fungsi ini bekerja secara otomatis saat Anda sedang mengakses sebuah website di internet. Namun, untuk memahami DNS lebih lanjut, berikut adalah penjelasan lengkap cara kerja DNS server.
Cara Kerja DNS
DNS server bekerja dalam banyak tahapan. Mulai dari proses meminta informasi atau yang biasa disebut dengan DNS query sampai proses menampilkan konten website melalui authoritative nameserver.
Berikut adalah urutan dan penjelasan lengkap setiap tahapan cara kerja DNS!
DNS Query
Proses pertama yang terjadi ketika Anda mengetikkan URL alamat domain website pada sebuah browser adalah DNS Query.
Saat Anda memasukkan URL pada sebuah browser, DNS server secara otomatis akan mencari informasi IP address URL tersebut pada file hosts server.
Jika informasi tidak ditemukan, server akan mencari rekam informasi yang pernah tercatat di sistem server (cache).
DNS query sendiri memiliki tiga jenis yang berbeda: recursive query, iterative query, dan non-recursive query.
Berikut adalah penjelasan singkat tentang ketiga jenis DNS query yang ada:
- Non-recursive query — pencarian informasi DNS paling cepat, saat user memasukan hostname, server berhasil mencari dan mendapatkan informasi tentang IP address yang tersimpan dalam sistem cache.
- Recursive query — recursive query berperan untuk menyediakan setiap informasi relevan yang diminta oleh klien melalui pencarian root server dan authoritative name server.
- Iterative query — saat user memasukan hostname pada browser, DNS resolver akan mencari informasi di root server dan authoritative name server yang paling dekat dan relevan dengan DNS zone.
DNS Recursive Resolver
DNS recursive resolver adalah proses pertama pencarian informasi IP address. Jika informasi yang relevan tidak ditemukan pada cache server, sistem akan mencari informasi pada cache penyedia internet atau internet service provider (ISP).
Root Name Server
Jika informasi yang diminta oleh klien tidak bisa ditemukan di ISP, sistem akan mencari informasi yang Anda butuhkan pada root name server, database yang menjawab pertanyaan-pertanyaan soal nama domain dan IP address.
Root name server sendiri tidak memiliki semua informasi hostname dan IP address. Server ini meneruskan permintaan informasi ke pihak ketiga yang mempunyai informasi tersebut.
Sampai sekarang, ada 13 root server yang ada di seluruh dunia. Root server ini diurutkan secara alfabetis dan dikelola organisasi besar seperti Internet System Consortium, dan ICANN.
TLD Name Server
Melalui root name server, sistem akan menggunakan top-level domain untuk menemukan jenis informasi yang dicari.
Contohnya jika TLD menggunakan ekstensi domain .id, berarti server yang digunakan pasti adalah server Indonesia. Begitu pula dengan .au yang pastinya ada di server Australia.
Dengan begini, sistem bisa meneruskan pencarian informasi ke server yang memiliki informasi dan data yang dicari.
Authoritative Name
Setelah berhasil menemukan server tempat hostname disimpan, Authoritative server memiliki semua informasi lengkap tentang website yang dituju.
Saat semua informasi yang diminta sesuai dengan hasilnya, browser pun akan menampilkan website atau halaman yang klien minta pada awal pencarian.
Biasanya, proses pencarian konten melalui DNS server ini akan diulang untuk memastikan informasi yang ditampilkan tetap up-to-date.
Tapi, beberapa informasi juga disimpan dalam bentuk cache pada DNS server agar proses query bisa berjalan dengan lebih cepat.
Macam-macam DNS
- Address record atau yang sering juga disebut A Record adalah informasi yang menyimpan informasi soal hostname
- AAA Record menyimpan informasi hostname dan hubungannya dengan IPv6 address.
- MX Record digunakan untuk merekam server SMTP yang khusus digunakan untuk saling berkirim email pada suatu domain.
- CName Record digunakan untuk melakukan redirect domain atau subdomain pada sebuah alamat IP.
- NS Record merujuk subdomain pada authoritative name server, digunakan jika DNS server subdomain Anda berbeda dengan main domain.
- PTR Record memberikan izin pada DNS resolver untuk menyediakan informasi IP address dan menampilkan hostname.
- CERT Record digunakan untuk menyimpan sertifikat enkripsi atau sertifikat keamanan.
- SRV Record berfungsi untuk menyimpan informasi terkait lokasi permintaan klien seperti priority, name, weight, port, points, dan TLL.
- TXT Record digunakan untuk menyalurkan data yang hanya bisa dibaca oleh komputer.
- SOA Record adalah bagian yang muncul pada dokumen DNS zone. SOA record juga merujuk pada authoritative name server serta informasi lengkap sebuah domain.
Fungsi HTTP yaitu mengatur format dan bagaimana data ditransmisikan. HTTP juga berfungsi untuk mengatur bagaimana web server dan browser memproses berbagai macam perintah yang masuk.
Contohnya saja, ketika Anda memasukkan domain (URL) di dalam browser. URL yang Anda masukkan tersebut merupakan sebuah perintah ke dalam web server untuk memberikan data halaman website sesuai dengan alamat yang diakses. Hasil dari perintah ini adalah tampilan halaman website yang muncul melalui web browser.
Fungsi lain dari HTTP adalah mengamankan data dari pencurian dan hacker. Hal ini ditandai dengan munculnya HTTPS (Hypertext Transfer Protocol Secure). Secara fungsi sama, yaitu mengatur bagaimana data diproses. Hanya saja HTTPS lebih aman dibandingkan dengan HTTP.
Data yang diproses menggunakan HTTPS akan dienkripsi terlebih dahulu. Cara ini bertujuan menghalangi hacker atau user yang mencoba mencuri atau memata-matai proses pertukaran data yang sedang berlangsung. Data yang tidak dienkripsi akan lebih mudah dibaca dan tentu saja itu akan merugikan. Apalagi data tersebut merupakan data penting seperti username, password, PIN, identitas pribadi, dan lain sebagainya.
Pertama yang perlu Anda ketahui adalah web resource. Contoh dari web resource tersebut seperti dokumen HTML, PDF, JSON, dan file-file lainnya yang tersimpan di dalam web server.
Supaya web client dapat mengakses berbagai macam resource di dalam web server, mereka menggunakan URL. Nah! Protokol HTTP membantu koneksi yang membantu web client untuk mengambil web resource yang ada di aplikasi web.
6. Network Time Protocol (NTP) merupakan protokol yang digunakan untuk melakukan sinkronisasi waktu pada sistem komputer dan jaringan. Proses sinkronisasi dilakukan di dalam jalur komunikasi data menggunakan protocol TCP/IP dan menggunakan port komunikasi User Datagram Protocol (UDP) 123.
Sedangkan NTP Server adalah sebuah server yang melakukan sinkronisasi waktu terhadap sumber waktu yang akurat dan mentransmisikan paket informasi waktu tersebut kepada komputer client.
Fungsi NTP
Sesuai dengan pengertian NTP, maka fungsi dari NTP adalah mengatur dan menyesuaikan (sinkronisasi) waktu antara komputer server dengan komputer client dalam jaringan.
Cara Kerja NTP
NTP bekerja dengan menggunaka algoritma Marzullo dengan referensi skala waktu UTC. Biasanya jaringan NTP mendapat perhitungan waktu dari sumber terpercaya seperti Radio Clock atau Atomic Clock yang terhubung dengan sebuah time server dan akan didistribusikan ke dalam jaringan lain.
Sebuah NTP Client akan melakukan sinkronisasi dengan NTP Server dalam sebuah interval pooling yang berkisar antara 64 sampai 1024 detik. Waktu sinkronisasi bergantung kepada kondisi dan keadaan jaringan yang akan digunakannya.
Itulah penjelasan singkat mengenai NTP Server. Semoga artikel ini dapat bermanfaat.
7. Pengertian SAMBA SERVER
Samba adalah sebuah sebuah program dengan protokol client server menjembatani proses penyediaan layanan untuk berbagi data atau dokumen antara sistem operasi keluarga UNIX dengan sistem operasi microsoft windows, serta memungkinkan kita untuk bisa menggunakan resource yang didukung secara bersama-sama dalam suatu jaringan.
Dari pengertian diatas bisa kita ambil sedikit kesimpulan bahwa Samba Server berfungsi sebagai jembatan dalam proses berbagi data atau resource dengan host lain yang berada dalam suatu jaringan.
- Samba Server berfungsi sebagai penghubung antara sistem operasi keluarga UNIX dengan sistem operasi microsoft windows dalam menjembatani sharing file atau berbagi dokumen, sharing printer serta device lainnya yang mendukung.
- Samba Server juga bisa berfungsi sebagai PDC atau Primary Domain Controller yang bertujuan untuk melakukan validasi kepada setiap client yang tergabung dalam satu domain, sederhana-nya user yang memiliki izin untuk mengakses resource yang disediakan hanya user yang sudah terdaftar di di suatu domain yang ditentukan saja
Fungsi Mail Server
Tujuan dari adanya layanan mail server sendiri adalah untuk membuat jaringan transportasi email menjadi lebih lancar tanpa adanya interupsi dari pihak luar.
Selain itu, mail server juga berfungsi sebagai aplikasi yang dapat digunakan untuk mengatur distribusi email masuk maupun keluar. Hal ini tentu sangat penting bagi pelaku bisnis skelas perusahaan yang tidak ingin ada kebocoran data atau informasi yang bakal meenguntungkan kompetitor.
Jenis-Jenis Mail Server
Sendmail
Bagi para pengguna sistem operasi Linux atau Unix, jenismail server yang satu ini tentu sudah tidak asing lagi. Sendmail tercatat banyak digunakan oleh para pengguna OS Linux/Unix karena menjadi sistem mail sever yang paling standar.
Postfix
Postfix adalah jenis mail server yang dibuat berdasarkan hasil pengembangan lebih lanjut dari Sendmail. Menariknya, Postfix juga sudah dapat dijalankan pada sistem operasi Mac OS X selain Linux/Unix jadi tidak heran jika server ini biasa dijadikan opsi untuk menggantikan server Sendmail.
Qmail
Berbeda dari dua jenis mail server sebelumnya, mail diklaim sebagai mail server paling aman yang saat ini bisa didapatkan. Asumsi tersebut muncul berdasarkan fakta bahwa Qmail belum memiliki celah sedikitpun terkait potensi yang dapat menggangu atau merusak sistem keamanan. Qmail sendiri juga tercatat digunakan oleh provider layanan email gratisan seperti Yahoo dan Hotmail.
Cara Kerja Mail Server
Pada prinsipnya, Mail server memiliki dua cara kerja utama yang saling melengkapi, yakni sebagai outgoing server dan incoming sever. Fungsi outgoing server adalah sebagai pengirim email (Sending email) dan incoming server berperan sebagai penerima (receiving email).
Lantas, bagaimana tahapan pengiriman dan penerimaan email bekerja? Karena cara kerja mail server bergantung dari program dan aplikasinya maka secara umum proses pengiriman email melalui TCP/IP bisa dianalogikan seperti dibawah ini:
Dari tahapan di atas kita bisa melihat pada awalnya email yang telah dikirimkan oleh Pengirim (sender) terlebih dahulu akan dikumpulkan dan disimpan menjadi satu dalam database mail server. Filter pengelompokannya sendiri dipilih berdasarkan tujuan email.
Nah, ketika receiver email membaca pesan dari pengirim email itu artinya penerima sudah mengakses mail server dan membuka pesan yang sebelumnya tersimpan di dalam database mail server.
9. DHCP (Dynamic Host Configuration Protocol) adalah protokol yang dipakai untuk memudahkan penyebaran alamat IP (internet protocol) secara otomatis ke perangkat lainnya.
Tanpanya, konfigurasi harus dilakukan secara manual pada setiap komputer supaya mendapatkan alamat IP yang berbeda. Hal ini tentu akan merepotkan dan menghabiskan banyak waktu, bukan? Terlebih jika konfigurasi dilakukan pada jaringan besar.
IP Address atau alamat IP sendiri adalah barisan angka pada sebuah perangkat yang memungkinkan perangkat Anda terhubung dengan Internet. Sehingga Anda dapat mengakses halaman web, email, dan lainnya.
Nah, dengan menggunakan DHCP, alamat IP dapat dibagikan ke banyak perangkat dalam satu waktu secara otomatis. Itulah mengapa perangkat ini banyak diterapkan pada jaringan baik skala kecil maupun besar.
Fungsi DHCP Server
Berikut ini beberapa fungsi DHCP server yang perlu Anda ketahui:
1. Mengelola dan Mendistribusikan Alamat IP
Secara umum, fungsi dari perangkat ini adalah untuk mengelola dan memudahkan distribusi alamat IP ke komputer client. Proses distribusi ini dapat dilakukan ke banyak perangkat sekaligus secara otomatis. Artinya, Anda tak perlu melakukan konfigurasi pada setiap komputer.
2. Mencegah IP Conflict
IP conflict terjadi akibat adanya dua perangkat yang memiliki alamat IP yang sama. Jika hal ini terjadi, perangkat tersebut tentu tak dapat terhubung dengan jaringan.
Dengan menggunakan perangkat ini, kesalahan dalam pembagian alamat IP dapat diminimalisir. Selain itu, dapat juga mengelola pembagian alamat IP dengan baik sehingga kemungkinan terjadi kesalahan sangat minim.
3. Memperbarui Alamat IP secara Otomatis
Alamat IP yang diberikan oleh server biasanya mempunyai masa pemakaian atau masa kadaluarsa. Jika, alamat IP masih digunakan tetapi masa pemakaian telah berakhir, Anda perlu memperbarui atau meminta alamat IP yang baru.
Dengan Dynamic Host Configuration Protocol, alamat IP dapat diperbarui kembali secara otomatis tanpa perlu mengkonfigurasi kembali.
4. Mendukung Penggunaan Kembali Alamat IP
Alamat IP yang pernah digunakan dapat digunakan kembali oleh komputer client. Namun, untuk menggunakan kembali, perlu dipastikan alamat IP sedang tidak digunakan oleh komputer lain.
Dynamic Host Configuration Protocol server akan membantu Anda mengecek apakah alamat IP sedang off dan bebas pakai. Sehingga alamat IP dapat digunakan kembali.
Cara Kerja DHCP Server

Ketika pengguna menyalakan komputer dan menghubungkannya ke server dengan layanan ini, otomatis komputer akan meminta alamat IP ke server. Kemudian server menjawab permintaan tersebut hingga akhirnya komputer mendapatkan alamat IP dan terhubung ke jaringan.
Untuk lebih jelas mengenai cara kerjanya, simak proses-proses yang terjadi pada layanan ini.
1. IP Least Discovery
Pada tahap pertama ini disebut sebagai tahap penemuan. Saat client terhubung dengan jaringan, client akan mencari DHCP server yang bekerja pada jaringan tersebut. Client akan mengirimkan pesan DHCPDISCOVER ke subnet jaringan menggunakan alamat tujuan 255.255.255.255. Setelah ditemukan, client akan meminta alamat IP yang tersedia pada DHCP server.
2. IP Least Offer
Ketika DHCP server menerima pesan DHCPDISCOVER dari client, server akan membuat penawaran kepada dengan mengirim pesan DHCPOFFER ke client. Pesan tersebut berisi id client, alamat IP yang ditawarkan, subnet mask, durasi penggunaan, dan alamat IP DHCP server.
3. IP Lease Request
Setelah menerima penawaran dari DHCP server, client kemudian menyetujui penawaran yang diberikan dengan memberikan pesan DHCPREQUEST kepada server. Isi pesannya adalah meminta agar server meminjamkan salah satu IP address yang tersedia di kumpulan alamat IP DHCP.
4. IP Lease Acknowledge
Pada tahap terakhir ini, setelah server menerima pesan permintaan dari client. Server akan mengirim pesan berupa paket DHCPACK kepada client. Paket ini berisi alamat IP, durasi sewa, dan informasi konfigurasi lain yang mungkin dibutuhkan client.
Pada tahap alamat IP diberikan, berarti proses konfigurasi IP telah selesai. Setelah alamat IP diberikan kepada client, server akan mencoret dan memberi tanda pada alamat IP tersebut di database yang mereka miliki.
Setelah proses ini selesai dan berhasil, komputer client bisa menggunakan jaringan tersebut dan bertukar data dengan komputer client lain di jaringan lokal tersebut.
10. Network Address Translation (NAT) Pada jaringan komputer, proses Network Address Translation (NAT) adalah proses penulisan ulang (masquerade) pada alamat IP asal (source) dan/atau alamat IP tujuan (destination), setelah melalui router atau firewall. NAT digunakan pada jaringan dengan workstation yang menggunakan IP Private supaya dapat terkoneksi ke Internet dengan menggunakan satu atau lebih IP Public. Ilustrasi NAT terlihat pada Gb.
Proxy-Server Proxy server adalah sebuah server pada jaringan komputer yang memberikan pelayanan pada komputer client untuk dapat melakukan koneksi tidak langsung (indirect connection) dengan jaringan yang lainnya. Client meminta koneksi ke arah proxy server kemudian server melakukan koneksi ke arah server tujuan, atau mengambil data dari dalam tempat penyimpanan sementara (cache). Ilustrasi Proxy dapat dilihat pada Gb.
Cara kerja dari tranparent proxy adalah : 1. PC Client akan menanyakan pada DNS no IP dari site yang akan diakses, DNS server akan melanjutkan (forward) request DNS tersebut ke Server DNS suatu ISP. 2. Setelah mendapatkan balasan PC Client akan mengakses web. 3. PC Client yang akan mengakses suatu web di internet (tcp 80), paket requestnya akan ditangkap terlebih dahulu oleh PC Router. 4. Paket yang tertangkap akan dibelokkan (REDIRECT) ke arah port aplikasi proxy, sehingga yang awalnya mengakses ke port 80 akan dipindahkan ke port 3128.
Jenis-Jenis NAT
Secara singkat, ada empat jenis NAT yang perlu diketahui, yaitu NAT tipe statis, dinamis, overloading, dan overlapping. Perbedaan antara keempatnya akan dibahas dalam poin berikut :
1. NAT Statis
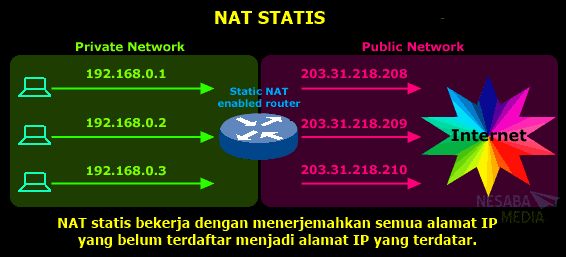
Bekerja dengan menerjemahkan semua alamat IP yang belum terdaftar menjadi alamat IP yang terdatar. NAT Statis banyak digunakan untuk komputer yang ingin dapat diakses dari luar.
NAT statis ini sebetulnya bisa dibilang pemborosan terhadap alamat IP yang didaftarkan, sebab setiap satu komputer dipetakan untuk satu alamat IP terdaftar, sehingga jika ada banyak komputer yang didaftarkan, tentu semakin terbatas pula alamat IP yang masih tersedia.
Kekurangan lain dari NAT Statis adalah kurang aman dibandingkan NAT dinamik, sebab setiap komputer memiliki alamat IP tersendiri, dan akhirnya risiko penyusup masuk langsung ke dalam jaringan private lebih besar.
2. NAT Dinamis
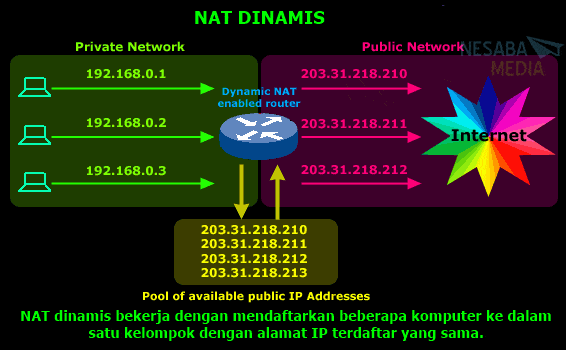
Berbeda dengan NAT Statis, NAT Dinamis bekerja dengan mendaftarkan beberapa komputer ke dalam satu kelompok dengan alamat IP terdaftar yang sama. Sehingga nantinya ada beberapa komputer yang memiliki kesamaan alamat IP terdaftar. Keuntungan menggunakan NAT dinamis ini tentu lebih amannya penelusuran di internet.
Ketika ada penyusup yang ingin menembus komputer Anda yang menggunakan NAT dinamik, maka penyusup tersebut pasti mengalami kesulitasn, sebab alamat IP yang diasosiasikan ke suatu komputer selalu berubah secara dinamis. Walaupun begitu, NAT dinamis juga memiliki kekurangan, yaitu jika semua alamat IP sudah terpenuhi dan terpakai semua, maka jika ada penambahan komputer lain, komputer tersebut tidak lagi dapat terhubung ke internet melalui NAT.
3. Overloading NAT
Memungkinkan lebih dari satu klien terhubung menuju satu IP publik, namun pada port yang berbeda. Sehingga saat NAT menerima permintaan dari klien untuk dihubungkan kepada server, NAT kemudian akan menentukan nomor IP dan port untuk klien tersebut. Keuntungannya adalah walaupun sebuah nomor IP telah digunakan, namun masih bisa dipakai untuk klien lain sebab berada dalam port yang berbeda.
4. Overlapping NAT
Bentuk NAT yang melakukan penerjemahan dua arah, terutama jika terdapat nomor yang sama antara alamat IP publik dan lokal. Agar tidak terjadi konflik, maka NAT mengubah nomor IP publik menjadi nomor yang tidak terdapat dalam jaringan lokal.
Fungsi NAT
Setelah mengenal pengertian dan variasi NAT yang ada, lalu sebenarnya apakah fungsi NAT ini? Paling tidak, ada beberapa fungsi NAT, yaitu :
- Melakukan penghematan terhadap IP legal yang disediakan oleh Internet Service Provider (ISP).
- Meminimalisir adanya duplikasi alamat IP dalam jaringan.
- Ketika terjadi perubahan jaringan, menghindari proses pengalamatan kembali.
- Menambah fleksibilitas untuk terhubung dengan jaringan internet.
- Melakukan peningkatan terhadap keamanan sebuah jaringan.
- Dibandingkan dengan aplikasi alternatif seperti proxy, penggunaan NAT memberikan fleksibilitas dan performa yang lebih baik.
Walaupun begitu, dibalik semua fungsi dan kelebihannya, sebetulnya ada juga beberapa kekurangan yang mesti dirasakan pengguna NAT, seperti misalnya mengalami delay switching ketika proses translasi, kehilangan kemampuan melacak IP end to end, dan juga ada beberapa aplikasi yang menolak bekerja saat menggunakan NAT.
Cara Kerja NAT
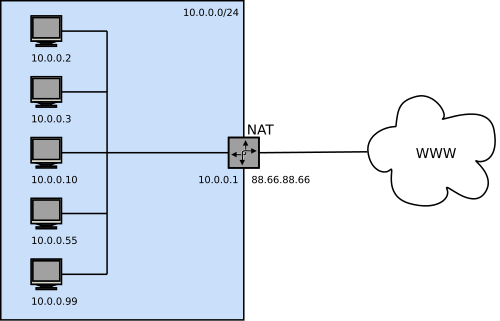
cara kerja NAT
Saat menggunakan NAT, seorang klien dapat terhubung dengan internet melalui proses-proses berikut :
- Pertama-tama, NAT menerima permintaan dari klien berupa paket data yang ditujukan untuk sebuah server remote di internet.
- NAT kemudian mencatat alamat IP klien, lalu menyimpannya ke dalam tabel translasi alamat. Selanjutnya, alamat IP komputer klien tersebut diubah oleh NAT menjadi nomor IP NAT, lalu NAT lah yang akan melakukan permintaan kepada server.
- Server kemudian merespon permintaan tersebut. Dari sudut pandang server, yang terlihat adalah alamat IP NAT, bukan alamat IP klien yang meminta data bersangkutan.
- NAT menerima respon dari server, lalu melanjutkannya dengan mengirimkan ke alamat IP klien yang bersangkutan.
- Keempat tahapan tersebut terjadi berulang-ulang, sehingga walaupun klien komputer tidak memiliki alamat IP publik, namun tetap dapat mengakses internet.

Tidak ada komentar:
Posting Komentar