NAMA : MUHAMMAD DAFFA APRIYANSAH
KELAS : XI-TKJ2
PELAJARAN : AIJ
A. KONSEP DAN PRINSIP ROUTING DINAMIS
B. CARA KERJA ROUTING DINAMIS
Cara kerja routing dinamis yaitu Protokol Routing mengatur tiap Router sehingga dapat berkomunikasi antar Router satu dengan Router lainnya dan saling memberikan informasi dan juga tentunya informasi Routing yang dapat mengubah isi dari routing table, dengan kata lain Dynamic Routing adalah proses pengisian data pada Routing table secara otomatis.
- Kelebihan Routing Dinamis:
- Hanya mengenalkan alamat yang terhubung langsung dengan routernya.
- Proses konfigurasi jaringan lebih cepat
- Cocok digunakan untuk jaringan berskala besar/luas
- Jalur ditentukan secara otomatis oleh sistem
- Tidak perlu mengetahui semua network yang ada
- Kekurangan Routing Dinamis
- Beban kerja router menjadi lebih berat karena selalu memperbaharui Tabel Routing setiap saat ketika ada perubahan.
- Beban CPU Router akan naik seiring dengan table routing yang banyak.
- Bandwidth yang dibutuhkan lebih besar
- Keamanan jaringan berkurang dibanding routing static
- Membutuhkan RAM yang lebih besar untuk menentukan jalur terbaik saat terjadi down
MACAM-MACAM ROUTING DINAMIS (DYNAMIC ROUTING)
- RIP (Routing Information Protocol)
Routing Information Protocol (RIP) adalah sebuah protokol routing dinamis yang digunakan dalam jaringan LAN (Local Area Network) dan WAN (Wide Area Network). Oleh karena itu protokol ini diklasifikasikan sebagai Interior Gateway Protocol (IGP). Protokol ini menggunakan algoritma Distance-Vector Routing. Pertama kali didefinisikan dalam RFC 1058 (1988). Protokol ini telah dikembangkan beberapa kali, sehingga terciptalah RIP Versi 2 (RFC 2453).
- BGP (Border Gateway Protocol)
Border Gateway Protocol disingkat BGP adalah inti dari protokol routing Internet. Protocol ini yang menjadi backbone dari jaringan Internet dunia. BGP adalah protokol routing inti dari Internet yg digunakan untuk melakukan pertukaran informasi routing antar jaringan. BGP dijelaskan dalam RFC 4271. RFC 4276 menjelaskan implementasi report pada BGP-4, RFC 4277 menjelaskan hasil ujicoba penggunaan BGP-4. Ia bekerja dengan cara memetakan sebuah tabel IP network yang menunjuk ke jaringan yg dapat dicapai antar Autonomous System (AS).
- IGRP (Internal Gateway Routing Protocol)
Interior Gateway Routing Protocol (IGRP) adalah vektor jarak routing yang interior protocol (IGP) yang dikembangkan oleh Cisco. Hal ini digunakan oleh router untuk bertukar routing yang data dalam suatu sistem otonom . IGRP adalah protokol proprietary . IGRP diciptakan pada bagian untuk mengatasi keterbatasan RIP (count hop maksimum hanya 15, dan routing tunggal metrik) bila digunakan dalam jaringan yang besar.
- EIGRP (Enhanced Internal Gateway Routing Protocol)
Enhanced Interior Gateway Routing Protocol (EIGRP) adalah lanjutan jarak-vector routing protokol yang digunakan pada jaringan komputer untuk mengotomatisasi routing yang keputusan dan konfigurasi. Protokol ini dirancang oleh Cisco Systems sebagai protokol proprietary, hanya tersedia pada router Cisco. Fungsi parsial dari EIGRP dikonversi menjadi sebuah standar terbuka pada tahun 2013 dan diterbitkan dengan statusnya informasi sebagai RFC 7868 pada tahun 2016.
- OSPF (Open Shortest Path First)
Open Shortest Path First (OSPF) adalah routing protocol untuk Internet Protocol (IP) jaringan. Ini menggunakan link state routing yang algoritma (LSR) dan jatuh ke dalam kelompok protokol routing interior , yang beroperasi dalam satu sistem otonom (AS). Hal ini didefinisikan sebagai OSPF Versi 2 di RFC 2328 (1998) untuk IPv4 . Update untuk IPv6 ditetapkan sebagai OSPF Versi 3 di RFC 5340 (2008).
Keterangan :
-> Perintah #en / enable : untuk mengaktifkan router
-> Perintah #conf t : untuk konfigurasi terminal pada router
-> Perintah #int fa : untuk mengkonfigurasi port fast ethernet
-> Perintah #int s : untuk mengkonfigurasi port serial
-> Perintah #ip add : untuk menambakan alamat IP
-> Perintah #no shutdown : untuk menghidupkan port
-> Perintah #ex / exit : untuk keluar dari konfigurasi
- Setelah selesai setting ip address pada setiap router maka tampilanya akan seperti dibawah ini :

Titik-titik merah pada setiap port akan berubah menjadi hijau (port nyala) jika konfigurasi diatas berhasil ( perintah #no shutdown : menghidupkan port).
Selanjutnya setting IP Address pada masing-masing PC ( PC 0, 1, 2) :
IP Address : masukkan IP Address yang sekelas dengan IP Address FastEthernet (gateway) pada Router masing-masing
Subnet Mask : masukkan subnet mask kelas C jika menggunakan IP kelas C
Gateway : masukkan IP pada FastEthernet (gateway) masing-masing Router
- Setelah selesai setting IP Address masing-masing PC, selanjutnya sobat setting IP Route ( Dinamis/RIP) pada CLI Router atau yang biasa disebut dengan proses Routing Dinamis.
Pada tahap ini sangat diperlukan sekali ketelitian, jangan ada sedikitpun kesalahan pengisian jalur ip, karena apabila salah sedikit saja, dipastikan jaringan tidak akan saling terhubung.
Selanjutnya kita masuk pada tahap terakhir yaitu konfigurasi routing dinamis nya (RIP) :
Network : Pada RIP diisi dengan IP FastEthernet dan Serial yang ada didalam router itu sendiri dengan host terkecil yaitu dengan 0.
Misalnya : Di Router 0 terdapat 2 IP :
fa0/0 : 200.168.1.1 lalu diisi dengan 200.168.1.0
s2/0 : 20.1.1.1 lalu diisi dengan 20.1.1.0
Setting IP Route Dinamis:
Router 0 :
Router#conf t
Router(config)#router rip
Router(config-router)#network 200.168.1.0
Router(config-router)#network 20.1.1.0
Router 1 :
Router#conf t
Router(config)#router rip
Router(config-router)#network 20.1.1.0
Router(config-router)#network 200.168.2.0 Router(config-router)#network 21.1.1.0
Router 2 :
Router#conf t
Router(config)#router rip
Router(config-router)#network 200.168.3.0
Router(config-router)#network 21.1.1.0
- Setelah semuanya selesai sekarang kita tes dengan PING pada PC.
Buka menu “Command Prompt” lalu ketikan perintah “ping (ip tujuan)” atau bisa langsung mencoba kirim pesan gambar amplop dari satu pc ke pc yang lainnya, sampai disini harusnya semua pc dan router sudah dapat saling terhubung.
1. komputer yang bertugas menyimpan informasi halaman web yang pernah diakses sebelumnya adalah ….
A. Router
B. Name server
C. Proxy server*
D. Databse server
E. Web server
2. Teks perintah untu k melihat tabel routing pada Windows adalah….
A. Router – n
B. Router – m
C. Router – a
D. Router – print*
E. Router – d
3. Cara mengkonfigurasi IP Address di windowsXP melalui menu ….
A. Control panel*
B. Device manager
C. Commad prompt
D. Task manager
E. Disk management
4. Suatu mekanisme routing yang tergantung pada tabel routing dengan konfigurasi manual disebut ….
A. NIC
B. IPV4
C. Routing
D. Routing statis*
E. Routing dinamis
5. Jenis routing yang mampu beradaptasi dengan perubahan kondisi jaringan dikenal dengan istilah routing ….
A. Multipath
B. Statis
C. Dinamis*
D. Interdomain
E. intradomain
6. CLI adalah kepanjangan dari….
A. Command line interfaces*
B. Comic line interfaces
C. Command LAN interfaces
D. Command LAN internet
E. Cisco line interfaces
7. Suatu mekanisme routing yang tergantung dengan routing table (table routing) dengan konfigurasu manual, disebut dengan ….
A. Ipv6
B. Ipv4
C. Static router*
D. NIC
E. Dinamik routing
8. Alat yang berfungsi untuk menghubungkan 2 jaringan dengan segmen yang berbeda adalah ….
A. Switch
B. Hub
C. Access
D. Repeater
E. Router*
9. Sebuah jenis pengalamatan jaringan yang digunakan di dalam protokol jaringan TCP/IP yang menggunakan protokol internet versi 6 disebut dengan ….
A. Static routing
B. Komputer
C. Dnamic routing
D. IPv6*
E. Ipv4
10. Komputer yang memiliki lebih dari 1 NIC (Network Interface Card) disebut dengan ….
A. Dinamik routing
B. PC- multihomed*
C. IPv4
D. NIC
E. Static router
3.7
PROSEDUR DAN TEKNIK PEMERIKSAAN ROUTING DINAMIS
1. Pemeriksaan pada Protocol Routing RIP
Perintah yang dapat digunakan untuk melakukan Pemeriksaan pada Protocol Routing RIP, di antaranya :
Show ip route. Perintah tersebut untuk mengetahui informasi rute dan banyaknya perangkat yang menggunakan konfigurasi routing RIP pada tabel routing suatu jaringan.
Show ip rip database. Perintah tersebut berfungsi untuk melihat informasi yang telah diterima RIP serta informasi dari mana router mempelajari routing.
Show ip protocols. Perintah tersebut berfungsi untuk memastikan bahwa protocol routing aktif dan berfungsi.
Debug ip rip ? . Perintah tersebut hanya untuk melihat perubahan pada database.
2. Pemeriksaan pada Protocol Routing OSPF
Perintah yang dapat digunakan untuk melakukan Pemeriksaan pada Protocol Routing OSPF, di antaranya :
Show ip ospf. Perintah tersebut untuk mengetahui informasi routing OSPF yang bekerja pada router.
Show ip ospf database. Perintah tersebut berfungsi untuk menampilkan link dan ID neighbor router dan database topologi.
Show ip ospf interface. Perintah tesebut berfungsi untuk melihat informasi OSPF yang berkaitan dengan interface.
Show ip ospf neighbors. Perintah tersebut berfungsi untuk menampilkan informasi neighbor dan status router yang saling berdekatan.
Show ip protocols. Perintah tersebut berfungsi untuk mengetahui semua protocol yang sedang bekerja.
3. Pemeriksaan pada Protocol Routing BGP
Perintah yang dapat digunakan untuk melakukan Pemeriksaan pada Protocol Routing BGP, di antaranya :
Show ip bgp. Perintah tersebut untuk mengetahui informasi network address atau routing yang bekerja pada router.
Show ip bgp neighbors. Perintah tersebut berfungsi untuk menampilkan informasi neighbor dan status router yang saling berdekatan.
Show ip bgp summary. Perintah tersebut berfungsi untuk mengetahui informasi mengenai bgp yang bekerja pada router tersebut.
Hasil pemeriksaan konfigurasi routing dinamis sudah tepat
Perhatikan pada bagian yang diberi tanda kotak, kondisi tersebut menunjukkan
network yang ada pada routing dinamis RIP di Router RPL yang berjumlah 2. Hal ini
sesuai dengan topologi fisik yang terhubung langsung ke router RPL juga ada 2.
Kondisi berbeda jika ada permasalahan pada routing dinamis
terlihat bahwa hanya terdapat 1 Network saja pada hasil
pemeriksaan konfigurasi routing dinamis.
Pemeriksaan permasalahan pada routing dinamis dapat dilakukan pada setiap
router sehingga akan ditemukan dimana letak permasalahannya. Jika sudah ditemukan
letak permasalahannya, maka tidak perlu membangun ulang jaringan dari awal, cukup
melakukan konfigurasi ulang pada router yang bermasalah.
Permasalahan lain yang mungkin muncul jika ternyata setelah dilakukan
perbaikan, PC client setiap jaringan tidak dapat saling terhubung. Jika hal ini terjadi
maka perlu pemeriksaan lebih lanjut yang dapat dilakukan dengan;
a. Pengecekan table routing, apakah sudah tepat atau belum
b. Pengecekan IP Gateway masing-masing Client
c. Pengecekan konektivitas kabel
d. Pengecekan perangkat
D. Rangkuman
Routing dinamis merupakan teknik pengaturan routing dimana administrator jaringan
tidak perlu menentukan rute tau jalur yang akan dilewati. Administrator cukup
menginputkan network dari jaringan yang langsung terhubung kepada router tersebut.
Router akan secara otomatis membuat rutenya sendiri. Untuk memeriksa konfigurasi
routing dinamis dapat dilakukan dengan perintah show ip protocol.
contoh soal
11. Suatu trafik atau lalu lintas dalam jaringan dapat menentukan lokasi tujuan dan cara tercepat menuju ke tujuan tersebut sesuai dengan alamat IP yang diberikan desebut dengan ….
A. routing*
B. IPv4
C. Static router
D. PC-multihomed
E. Dinamik routing
12. Alamat IPv6 unicast dapat diimplentasikan dalam berbagai jenis alamat, kecuali alamat ….
A. Unicast global
B. Unicast loopback
C. Multicast*
D. Unicast 6to4
E. Unicast link-local
13. Yang digunakan oleh host-host dalam subnet yang sama, disebut dengan …
A. IPv4
B. IPv6
C. Static routing
D. Unicast link-local address*
E. Unicast site-local address
14. Protokol yang memberikan alamat atau identitas logika untuk peralatan di jaringan disebut dengan ….
A. IP*
B. NIC
C. NOS
D. Routing static
E. komputer
15. meringankan kinerja processor router adalah keuntungan menggunakan….
A. Router
B. Router dinamic
C. Router static*
D. Processor
E. parameter
16. angka yang digunakan sebagai indikasi penggunaan router sehingga menjadi router yang terbaik di antara banyak router dengan tujuan yang sama bisa dipilih disebut dengan ….
A. Next-hop
B. Metric*
C. Interface
D. Connection
E. Destination
17. Dibawah ini manakah yang bukan termasuk keuntungan routing statis ….
A. Meringankan kinerja processor router
B. Tidak ada bandwitdh yang digunakan untuk pertukaran informasi
C. Harus mengetahui semua informasi dari router*
D. Routing statis lebih aman dibandingkan eouting dinamis
E. Routing statis kebal dari segala usaha hacker
18. Routing static digunakan untuk ….
A. Melewatkan paket data*
B. Melewatkan link data
C. Melewatkan IP address
D. Melewatakan switch
E. Melewatkan trafik
19. Dibawah ini manakah perintah untuk masuk privileged ….
A. Router>
B. Router#
C. Router(config)
D. Router>enable*
E. Router#config termina
20. Datagram yang dapat dicapai melalui antarmuka adalah pengertian …
A. Router
B. Distance
C. HUB
D. IP
E. Gateway*
3.8 konsep firewall
Firewall merupakan sistem keamanan jaringan komputer yang berfungsi untuk melindungi komputer dari berbagai macam serangan komputer luar. Dengan adanya firewall, dapat dipastikan bahwa data pada komputer atau server web yang terhubung tidak akan bisa diakses oleh siapapun di Internet.
Fungsi Firewall
1. Mencegah Informasi Bocor
Fungsi firewall yang pertama lebih dari sekadar mencatat aktivitas pengguna. Firewall mampu mencegah bocornya informasi yang berharga. Lebih jelasnya, firewall mencegah pengguna mengirim file berharga yang bersifat konfidensial atau rahasia kepada pihak lain.
2. Sebagai Pos Keamanan Jaringan
Fungsi firewall berikutnya termasuk dalam mengontrol lalu lintas data saat mengakses jaringan privat yang dilindungi. Semua lalu lintas yang keluar masuk jaringan harus melewati firewall untuk dilakukan pemeriksaan, entah itu dengan cara menyaring, membatasi atau bahkan menolak. Sementara itu, firewall juga akan bekerja menurut kriteria seperti alamat IP dari komputer sumber, Port TCP/UDP sumber dari sumber, alamat IP dari komputre tujuan, Port TCP/UDP tujuan pada komputer tujuan, dan informasi dari header.
3. Sebagai Kontrol Pengawas Arus Paket Data
Selain sebagai pos keamanan jaringan, fungsi firewall lainnya adalah sebagai kontrol pengawas arus paket data yang mengalir pada jaringan. Selain itu, fungsi firewall juga mencakup modifikasi paket data yang datang sehingga mampu menyembunyikan sebuah IP address.
4. Mencatat Aktivitas Pengguna
Berikutnya, setiap kali pengguna komputer mengakses data, firewall akan mencatatnya sebagai dokumentasi (log files). Catatan data tersebut akan digunakan untuk mengembangkan sistem keamanan komputer. Selain itu, fungsi firewall beroperasi untuk melakukan autentifikasi terhadap akses ke jaringan.
Manfaat Firewall
- Memodifikasi paket data yang ada di firewall yang disebut dengan Network Address Translation (NAT).
- Dipercayai sebagai akurasi data seperti informasi keuangan, spesifikasi produk, harga produk dan banyak lainnya.
- Menjaga informasi rahasia dan berharga milik pengguna yang berkemungkinan menyelinap keluar tanpa sepengetahuan.
- Sebagai filter yang digunakan untuk mencegah lalu lintas tertentu mengalir ke subnet jaringan.
Jenis-Jenis Firewall
1. Personal Firewall
Jenis firewall yang pertama adalah personal firewall yang didesain untuk melindungi sebuah komputer yang terhubung ke jaringan dari akses yang tidak dikehendaki. Firewall jenis ini akhir-akhir ini berevolusi menjadi sebuah kumpulan program yang bertujuan untuk mengamankan komputer secara total, dengan ditambahkannya beberapa fitur pengaman tambahan semacam perangkat proteksi terhadap virus, anti-spyware, anti-spam, dan lainnya.
2. Network Firewall
Jenis firewall yang kedua adalah network firewall yang didesain untuk melindungi jaringan secara keseluruhan dari berbagai serangan. Umumnya dijumpai dalam dua bentuk, sebuah perangkat terdedikasi atau sebagai sebuah perangkat lunak yang diinstalasikan dalam sebuah server.
Cara Kerja Firewall
- Firewall bekerja dengan cara menganalisis paket data yang keluar dan masuk ke dalam lingkungan yang dilindungi oleh sistem firewall. Paket data yang mengandung kejanggalan akan ditolak untuk masuk ataupun keluar jaringan komputer yang dilindungi.
- Filter firewall akan bekerja melakukan pemeriksaan sumber dari paket data yang masuk untuk mengontrol paket dari mana saja yang boleh masuk. Sistem juga akan melakukan pemblokiran pada jenis jaringan tertentu sekaligus mencatat lalu lintas paket data yang mencurigakan.
Pada kesempatan kali ini, kita akan membahas tentang bagaimana caranya untuk memblokir suatu situs web menggunakan fitur Firewall pada MikroTik. Untuk lebih jelasnya, mari kita simak langkah-langkahnya… yuk, cekidot … 
- Pastikan Anda sudah login pada Winbox.
- Pada tampilan UI Winbox, buka navigasi IP (1) > Firewall (2). Maka akan muncul jendela Firewall.
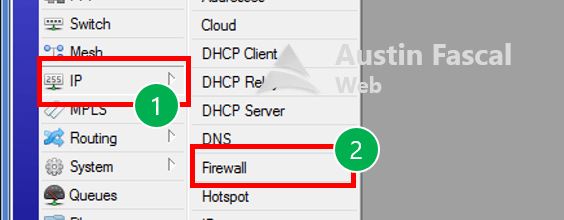
Gambar 1. Masuk ke jendela pengaturan Firewall - Buka tab Layer7 Protocols, lalu tekan tombol tambah berwarna biru untuk menambah Layer7 Protocols. Konfigurasikan:
- Name : (nama Layer7 Protocols yang diinginkan, misal ytb) (1)
- Masukkan alamat web-nya pada kotak isian Regexp: (2).
- Tekan tombol Apply lalu OK untuk menyimpan.
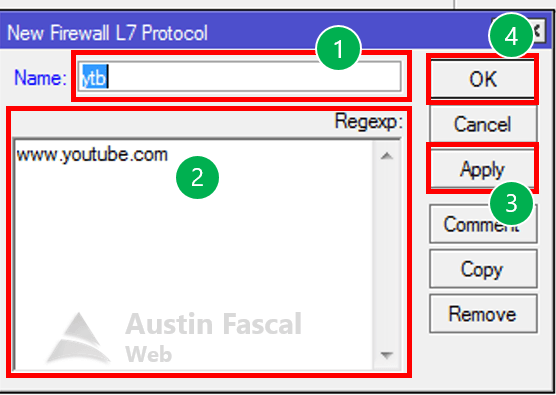
Gambar 2. Tambahkan Firewall L7 Protocol - Buka tab Filter Rules, lalu tekan tombol tambah berwarna biru untuk menambah rule. Kemudian akan terbuka jendela New Firewall Rule. Konfigurasikan:
- Pada bagian Action di tab Action (1), pilih drop (2).
- Pada bagian Layer 7 Protocol di tab Advanced, pilih [nama firewall layer7 protocol] (4)
- Pada bagian Chain di tab General (5), pilih forward (6).
- Tekan tombol Apply lalu OK untuk menyimpan.
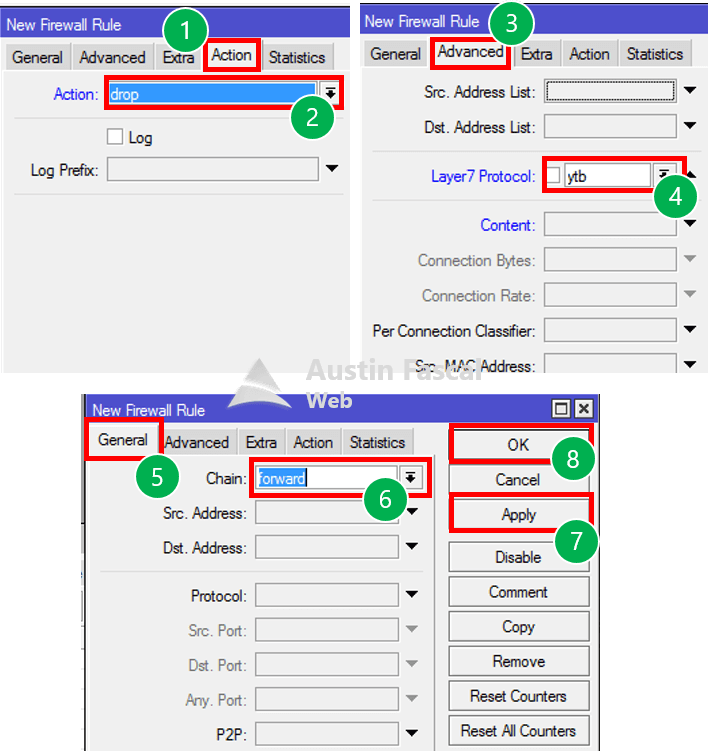
Gambar 3. Atur Firewall Rule baru. - Berikut adalah tampilan yang menandakan bahwa pembuatan firewall rule telah berhasil.
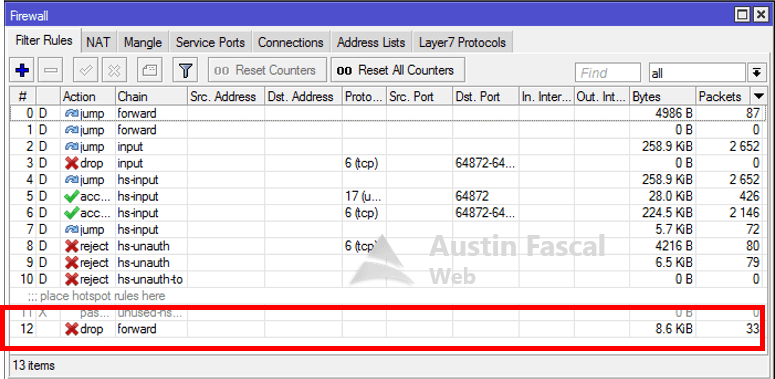
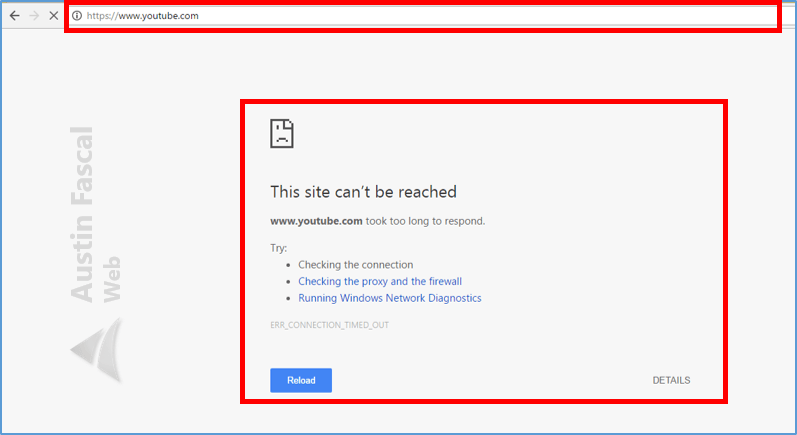
Gambar 4. Pengaturan Firewall Rule berhasil. - Uji coba pada aplikasi peramban web Chrome. Anda juga bisa menggunakan aplikasi peramban yang lainnya. Jika berhasil maka akan tampil seperti pada gambar nomor 5 di bawah ini.
4.8 contoh soal
1. Berikut ini pengertian dari firewall adalah..
a. Sebuah software program yang dipasang pada sebuah jaringan dan bertugas memproteksi sistem computer dengan tujuan mengamankan jaringan internal *
b. Sebuah sistem yang terjadi karena faktor ketidaksengajaan yang dilakukan oleh administrator
c. Suatu signaling protokol pada layer aplikasi yang berfungsi untuk membangun, memodifikasi, dan mengakhiri suatu sesi multimedia melibatkan satu atau beberapa pengguna
d. Sebuah peristiwa yang terjadi antara client dan server yang terdiri dari semua pesan dari permintaan pertama yang dikirim dari client ke server sampai akhir (non-1xx) respons yang dikirim dari server lain
e. Sebuah alat yang berfungsi untuk mengkontrol masuk panggilan, pemanggilan signal, dan manajemen bandwidth sebagai lokasi kerja sama unit
2. Port berapakah yang digunakan Packet Filtering Gateway untuk memfilter paket dari luar jaringan?
a. 60
b. 90
c. 80 *
d. 70
e. 1000
3. Berikut adalah fungsi dari firewall, yaitu..
a. Penghubung antara 2 jaringan yang berbeda
b. Mengatur dan mengontrol lalu lintas jaringan *
c. Penghubung antara 2 jaringan ke internet menggunakan 1 IP
d. Program yang melakukan request terhadap konten dari internet/intranet
e. Mengubungkan antar computer dengan menggunakan IP Address
4. Jenis-jenis firewall, kecuali..
a. Circuit Level Gateway
b. Statefull Multilayer Inspection Firewall
c. Packet Filtering Gateway
d. Application Layer Gateway
e. Social Media *
5. Berikut ini yang termasuk dari gangguan jaringan, kecuali..
a. Pencurian hak akses
b. Penyusupan
c. Tidak ada jaringan (signal)
d. Berbagi sumber daya *
e. Penyalah gunaan data
6. Firewall ini merupakan penggabungan dari ketiga firewall sebelumnya, dan merupakan firewall yang memberikan fitur terbanyak dan memberikan tingkat keamanan yang paling tinggi, disebut..
a. Circuit Level Gateway
b. Statefull Multilayer Inspection Firewall *
c. Packet Filtering Gateway
d. Application Layer Gateway
e. Social Media
7. Suatu asset dari seuatu sistem diserang sehingga tidak tersedia atau tidak dapat dipakai oleh yang berwenang disebut..
a. Modification
b. Interruption *
c. Fabrication
d. Interception
e. Hacking
8.

Berdasarkan gambar di atas menjelaskan tentang..
a. Manajemen jaringan *
b. Filtering and blocking
c. Proxy firewall
d. Lapisan proses packet filtering gateway
e. Multiplexing
9. Perubahan terhadap tampilan suatu website secara illegal disebut..
a. Carding
b. Deface *
c. Physing
d. Hacking
e. Trial
10. Berikut ini yang merupakan fitur utama personal firewall adalah..
a. Statefull firewall *
b. NAT firewall
c. Circuit Level Gateway
d. Packet Filtering Gateway
e. Application Level Gateway


Tidak ada komentar:
Posting Komentar